Sécurité, cloisonnement multi-tenant & conformité transparente
Les accords transporteurs et tarifs clients ne doivent jamais fuiter entre comptes. Voici nos garde-fous techniques et nos précisions franches sur l'inférence cloud.
Contrôles d'architecture déployés dans @sca/web
Partitionnement Strict par Société
Clés étrangères company_id vérifiées côté serveur sur spécialistes, révisions, KBs, segments, conversations, messages et run_events.
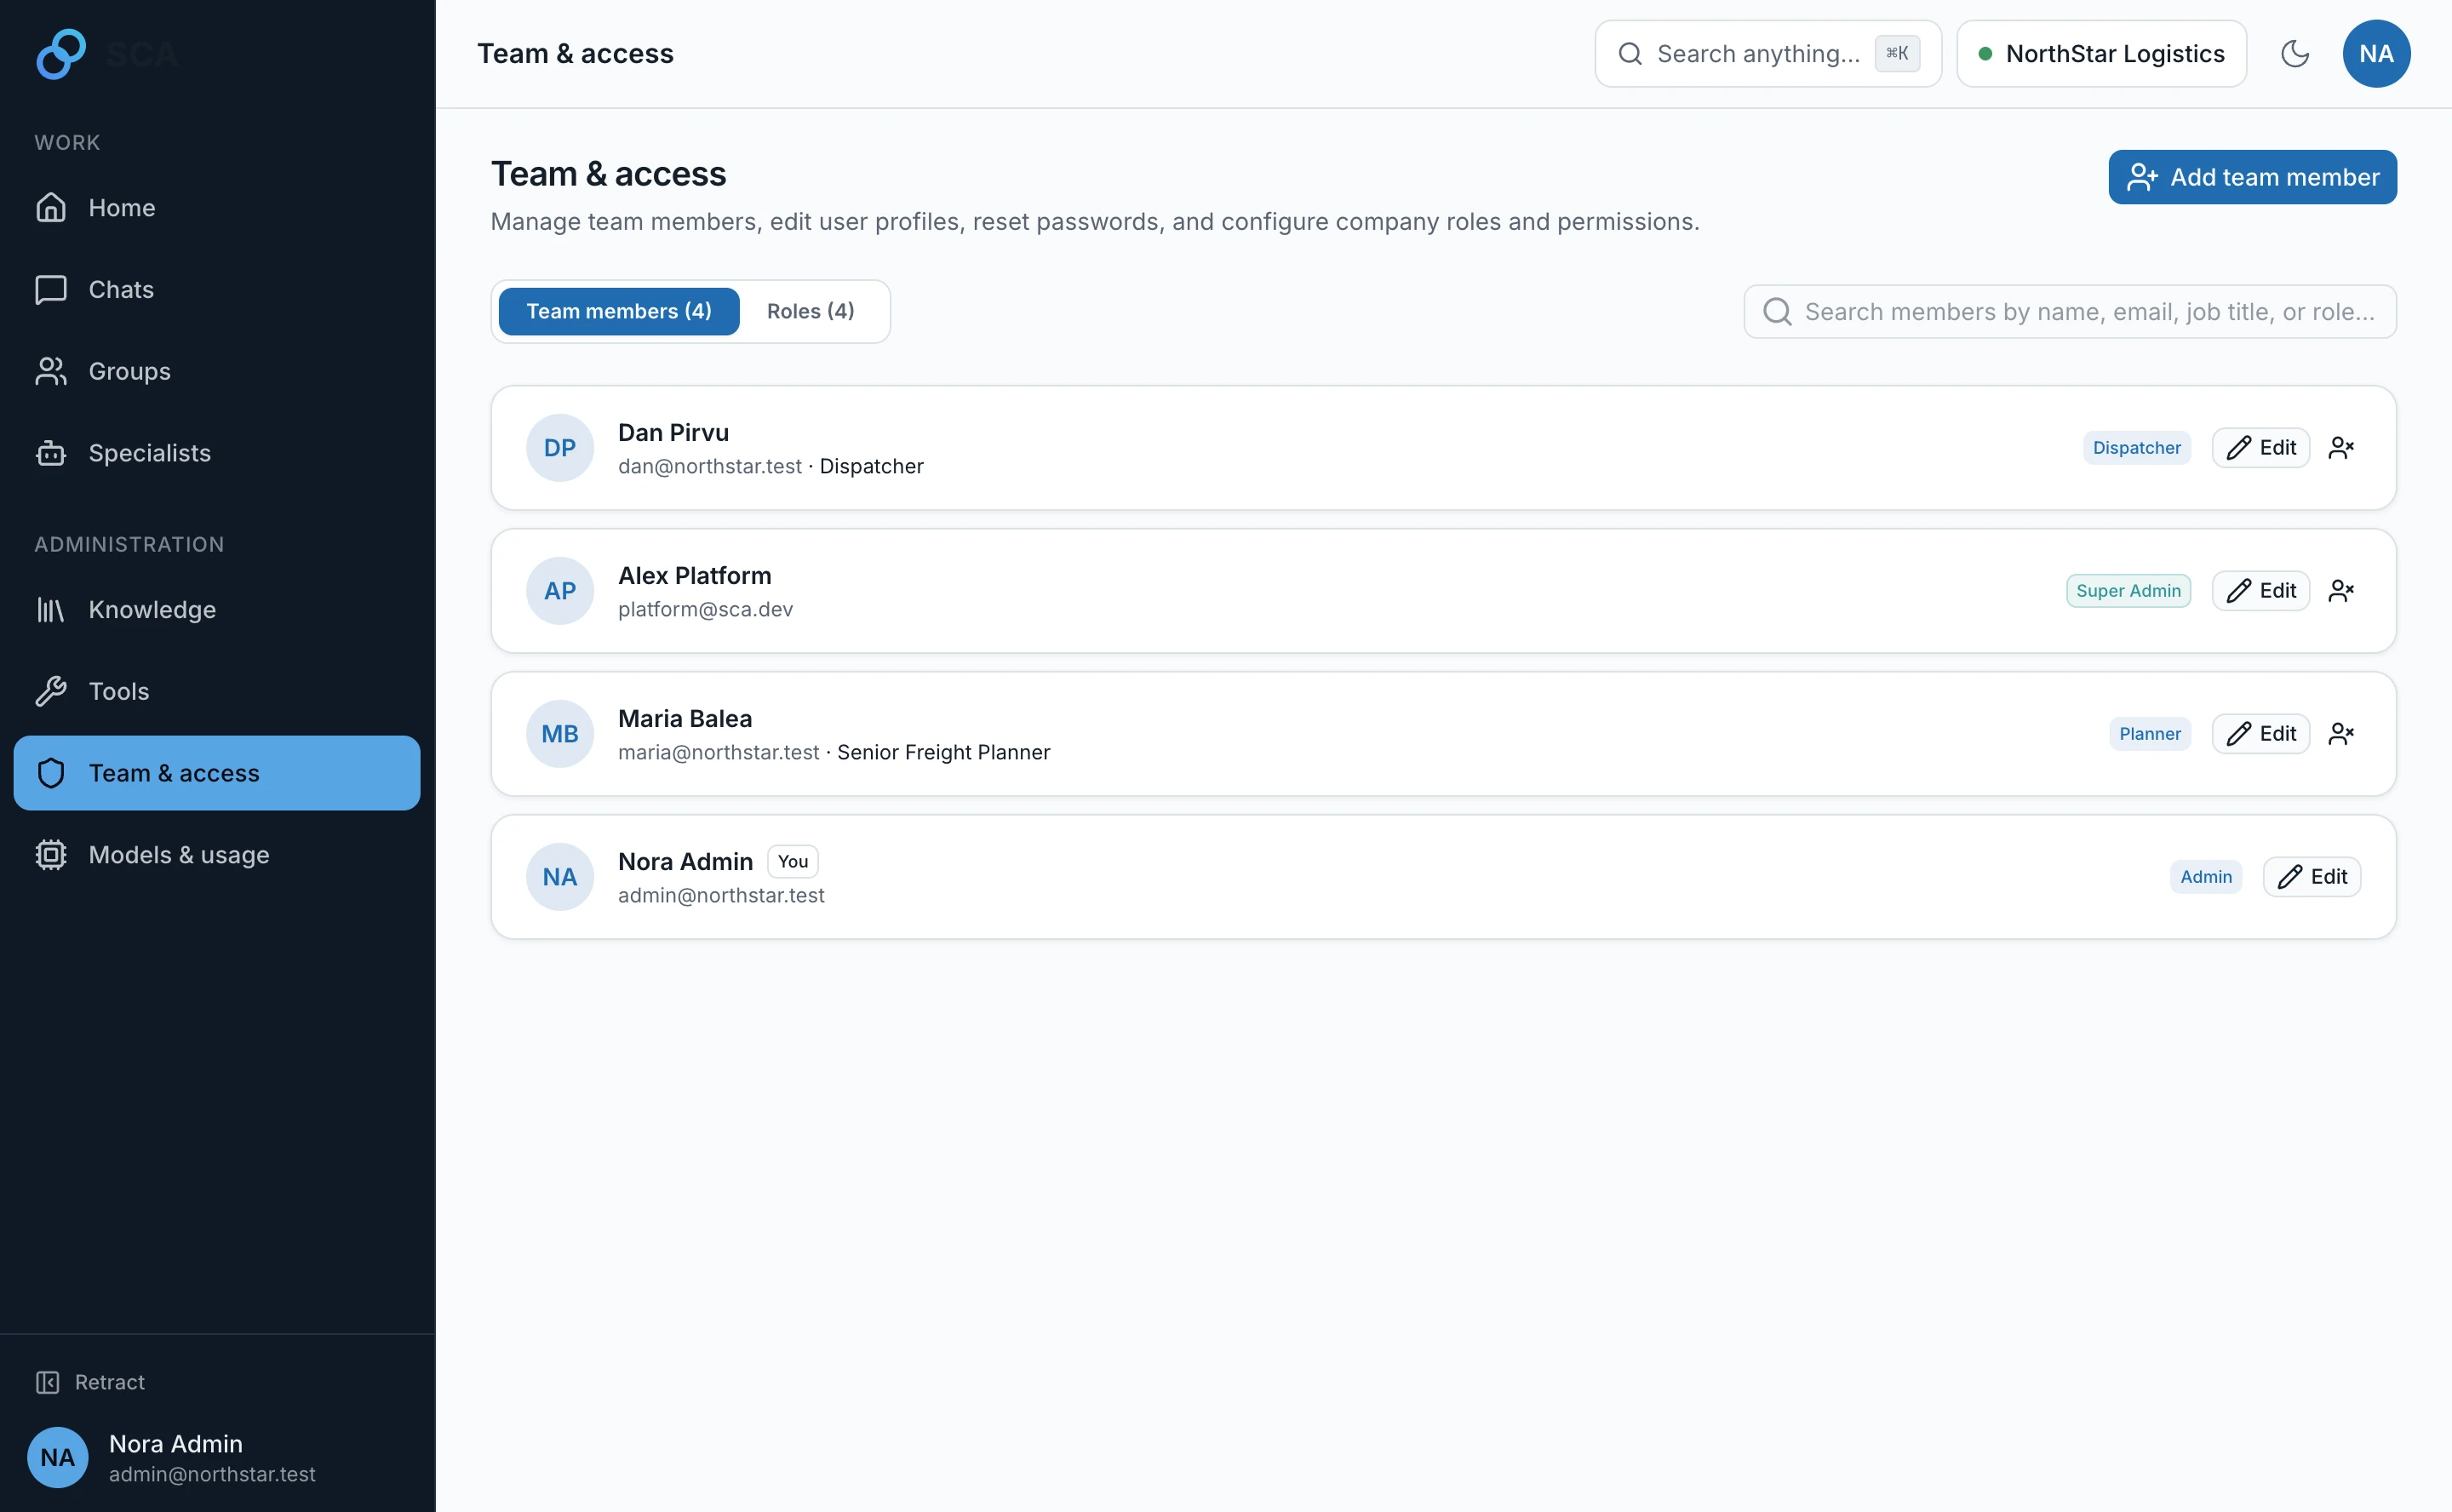
Validé entre comptes isolés (NorthStar Logistics, Balkan Freight, Alecs CORP).
Séparation Récupération / Lecture
Droits distincts retrieval_use (synthèse fiable) et view_content (lecture de fragments bruts ou PDF) par équipe.
Configurable par collection Knowledge et service.
Protection des Connecteurs d'Écriture
Les outils d'écriture imposent require_approval, exposent la charge JSON exacte, signent par SHA-256 et expirent après 2 heures.
Visible dans les fils directs et le Catalogue Outils.
Isolation Anti-Injection de Prompt
Les extraits web SearXNG restent confinés comme données d'observation externes, sans accès aux instructions système.
Appliqué sur tous les pipelines d'orchestration.
Révisions Immuables & Clés Serveur
Chaque mise à jour enregistre un instantané specialist_revisions ; les secrets API demeurent chiffrés côté serveur.
Jamais transmis aux navigateurs clients.


Transparence ADR-005 : Traitement d'Inférence & Résidence UE
Votre base PostgreSQL, vos SOP PDF, vos segments vectoriels et réglages demeurent cloisonnés dans votre locataire. Toutefois, selon ADR-005, les requêtes envoyées aux points par défaut DigitalOcean Serverless Inference ne garantissent pas une exécution physique exclusivement en UE pour les prompts.
Pour les organisations exigeant un hébergement strict en UE, l'interface d'adaptateur SCA permet de raccorder des modèles dédiés en VPC européen sans modifier les usages.
Lire la doc Routage & ADR-005